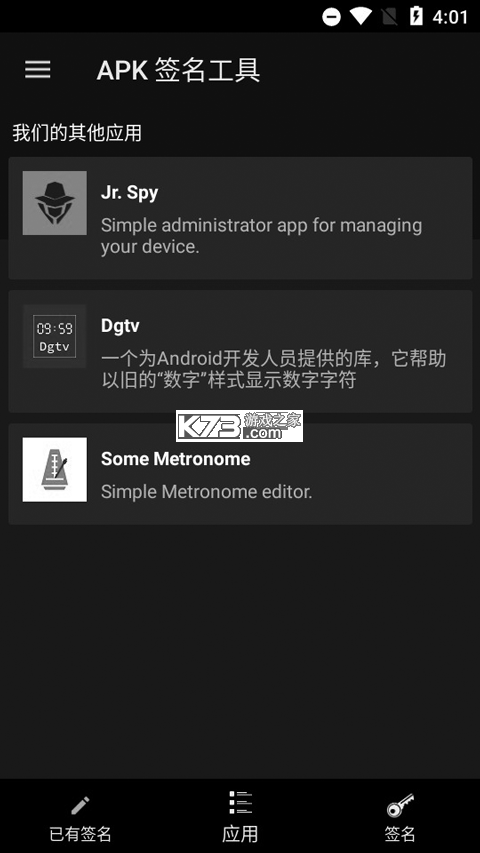
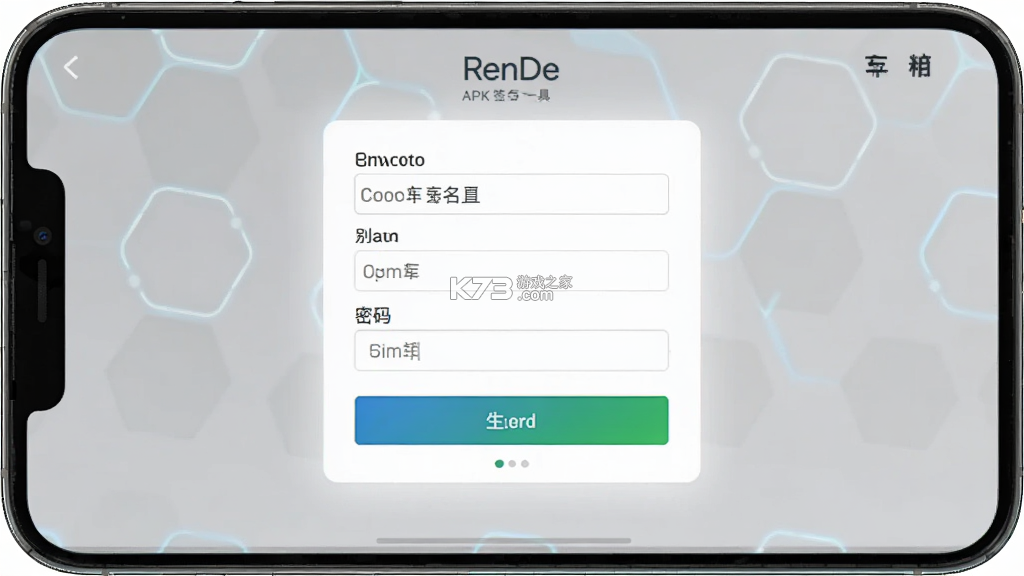
《RenDe APK签名工具》是一款面向安卓开发者和玩机爱好者的本地签名实用程序,核心作用是对APK安装包进行重新签名,解决应用因签名校验而无法安装或更新的问题。它支持JKS、BKS、PKCS12等多种密钥库格式,内置密钥生成向导,让没有专业签名经验的用户也能快速完成证书创建与签名操作。软件界面采用简洁的步骤式引导,从选择APK文件、指定密钥库到输出签名包一气呵成,全程离线处理不上传任何文件,兼顾效率与隐私。对于经常需要修改系统应用、汉化包、去广告版本或自编译程序的用户来说,这款工具能省去搭建命令行环境的麻烦,在手机上即可完成签名验证与重打包流程,是安卓逆向与定制场景中较为顺手的小体积辅助程序。
- 全程本地离线签名保障文件隐私
- 支持JKS与PKCS12等主流密钥库
- 内置证书生成向导降低上手门槛
- 步骤式操作界面简洁反馈清晰
- 体积轻量适合常驻手机备用
不少用户拿到修改过的APK或者自己反编译重打包的应用后,兴冲冲点安装却被系统提示“应用未安装”或“签名不一致”,这类问题的根源往往在于安装包缺少有效签名或签名与旧版本冲突。《RenDe APK签名工具》正是针对这一痛点设计的,它把原本需要在电脑上敲命令行的apksigner流程搬到了手机端,用图形化界面把签名这件事变得像填表一样简单。打开软件后主界面会列出几个核心入口,分别是生成密钥、选择APK签名、查看签名信息和验证签名结果,初次使用建议先走一遍生成密钥的流程,因为签名必须依赖一个密钥库文件。
生成密钥库时务必牢记自己填写的别名和密码,这两个信息一旦丢失,后续用同一个证书给应用升级签名就无法完成,已安装该签名的应用也只能卸载重装。在生成页面里需要填写密钥库名称、别名、密码、有效期和证书主体信息,有效期默认建议填25年以上,组织单位等信息可以随意填写不影响使用,填完后点击生成,软件会在指定目录输出一个.jks或.keystore文件,这个文件就是你的签名身份凭证,建议复制到网盘或电脑上备份一份。密钥生成成功后回到主界面选择“签名APK”,先点选待签名的安装包,再指定刚生成的密钥库文件,输入别名和密码,选择签名算法,软件提供v1、v2、v3三种签名方案,日常使用建议勾选v1+v2组合,兼容性覆盖绝大多数安卓版本,如果目标设备是安卓11以上且应用需要支持增量更新,再把v3一并勾上。
签名过程通常在几秒到十几秒之间完成,具体取决于APK体积大小,完成后软件会提示输出路径,默认在原文件同目录生成一个带_signed后缀的新包,原始文件不会被覆盖,这一点对新手比较友好。拿到签名后的APK就可以正常安装到手机上了,如果仍然提示安装失败,需要排查几个常见原因:一是原包本身结构损坏,二是签名方案与系统版本不匹配,三是设备上已存在同包名但签名不同的应用,此时需要先卸载旧版本。软件还提供了签名校验功能,选中APK后可以查看当前签名信息,包括证书指纹、有效期和签名方案,方便对比两个包的签名是否一致,这个功能在判断应用是否被二次打包时很实用。
需要提醒的是,签名操作会改变APK的校验值,部分带有完整性检测的应用在重签名后可能无法正常运行,这类情况属于应用自身的防护机制,并非签名工具的问题。对于想要替换应用图标、修改应用名称或调整部分资源文件的用户,签名前需要先用APK编辑工具完成修改,再回到本工具里执行签名,顺序不能颠倒。软件不提供反编译和代码修改能力,它专注做好签名这一件事,定位清晰,适合作为玩机工具箱里的常备组件。整个操作流程没有广告弹窗干扰,也没有强制联网验证,断网状态下同样可以完成全部签名步骤,这一点在隐私敏感场景下比较加分。
签名失败是使用这类工具时反馈最多的问题,表现形态多样,有的提示密钥库读取异常,有的在签名进度条走到一半时报错退出,还有的签名看似成功但安装时依然被拒。遇到报错先看提示文字,如果关键词是“keystore”或“密码错误”,基本可以锁定在密钥库路径、别名或密码三项信息上,逐一核对大小写和特殊字符,注意密码框不会显示明文,输错一个字符就会导致解析失败。密钥库文件不要放在中文路径或带有空格的文件夹下,部分安卓文件选择器对这类路径支持不佳,容易读取失败,建议统一放到手机存储根目录或英文命名的文件夹中。
如果签名过程卡住或闪退,优先检查APK文件是否完整,从网盘或聊天工具接收的安装包有时会因传输中断而损坏,可以换一个来源重新下载再试。手机剩余存储空间不足也会导致签名中断,因为签名过程需要解压和重新打包,临时占用的空间大约是原APK的两倍左右,清理出足够空间后重试往往能解决问题。部分定制系统对文件读写权限管控较严,首次使用时软件会申请存储权限,如果误点了拒绝,后续选择文件会失败,需要到系统设置里手动授予权限。
签名成功但安装被拒的情况要分场景判断:覆盖安装旧版本时提示签名冲突,说明设备上已有应用的签名证书与当前使用的不一致,解决办法是先用文件管理器备份应用数据,再卸载旧版本后安装新包,缺点是部分应用的数据无法迁移。如果是全新安装就失败,检查APK的minSdkVersion是否高于设备系统版本,低版本系统无法安装高版本目标的应用。还有一种容易被忽略的情况是APK本身带有v4签名或特殊的分包结构,这类包需要专门的工具处理,普通签名流程可能不适用。遇到疑难问题时可以到k73游戏网的安卓工具专区查找相关讨论,或者在站内搜索“APK签名”查看更详细的操作图解。
对于批量处理多个APK的用户,本工具目前一次只能签一个包,效率上不如电脑端脚本,但胜在随时随地可用。签名完成后的文件建议先在小号设备或模拟器上验证安装,确认无误再推送到主力机,避免因签名问题导致常用应用被覆盖卸载。养成保留原始未签名包和密钥库文件的习惯,后续应用升级时用同一套证书签名才能实现平滑覆盖安装,这一点在长期维护自改应用时尤为重要。
密钥库文件是整个签名体系的核心,它相当于应用的数字身份证,一旦丢失,后续所有依赖该证书的更新都无法覆盖安装。生成密钥库后第一件事就是备份,至少保留两份副本,分别存放在手机本地之外的位置,比如电脑硬盘和加密网盘各存一份。备份时连同别名和密码一起记录在密码管理器或纸质备忘录中,不要只记在手机便签里,手机丢失或损坏时便签也会一并消失。密钥库文件的扩展名通常是.jks或.keystore,复制时保持原样即可,不需要改名或压缩。
如果担心密码遗忘,可以在生成时把密码提示信息写在密钥库文件名里,例如命名为“myapp_别名abc_密码123456.jks”,虽然安全性有所降低,但对于个人测试用途来说能有效避免后期抓瞎。正式发布到应用市场的应用不建议采用这种命名方式,应该使用强密码并借助专业密码管理工具保存。备份完成后建议做一次恢复演练,把密钥库复制到另一台设备上实际签名一个测试包,确认别名密码无误,避免真正需要时才发现备份文件损坏。
多人协作场景下,密钥库的交接需要通过安全渠道进行,不要用聊天工具直接发送未加密的文件。可以使用压缩软件给密钥库加上打开密码后再传输,接收方解压后核对证书指纹是否一致。本工具提供的签名信息查看功能可以读取证书的SHA-1和SHA-256指纹,两个指纹一致就说明是同一份证书,这是验证备份完整性的可靠方法。密钥库的有效期通常设置得很长,但证书过期后已签名的应用仍可正常安装使用,只是无法再用于新包的签名,遇到证书过期需要重新生成一套并妥善保管。
| 软件名称 | 功能优势 | 评分 |
| MT管理器 | 双栏文件管理兼APK编辑 | ★★★★★ |
| NP管理器 | 支持签名校验与去签名验证 | ★★★★☆ |
| APK编辑器 | 可视化修改安装包资源 | ★★★★ |
| 开发者助手 | 查看应用签名与权限详情 | ★★★★ |
| 存储空间清理 | 深度清理释放签名临时空间 | ★★★★☆ |
我要评论 查看全部评论 (0)>>
 下载
 下载
 奶块
 故乡的炼金术士2
 球球大作战
 植物大战僵尸2
 球球大作战
 我叫MT2
 喧哗番长5