

《kernelsu面具》采用内核注入机制获取系统最高权限,无需修改系统分区,规避传统 Root 带来的分区损坏风险。app支持内置模块管理器,可刷入各类内核优化、功能增强模块,是很强大好用的模块工具。
运行于内核空间,检测难度高,隐蔽性强
基于OverlayFS,保持系统分区完整性
支持GKI设备,也可兼容旧内核(需编译)
App Profile支持,可精细化授予Root权限
使用方法(记得提前备份你的boot.img,或者搞个官方线刷包备着):
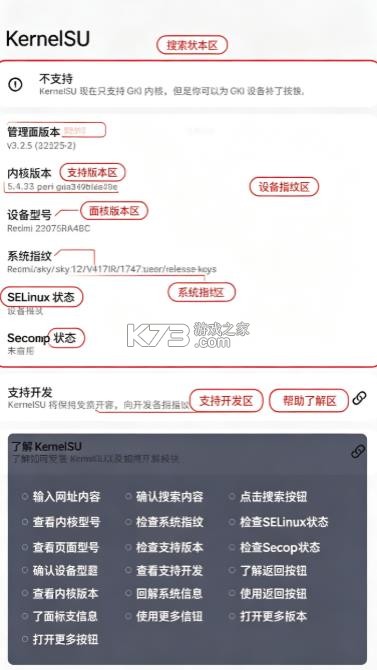
1.确保你的设备内核支持GKI,一般来说最近两年的新机都支持。首先需要安装KernelSU管理器,解除设备BL锁。这里使用小米设备,虽然答题解锁很繁琐,但是一加三星等解锁炸TEE我更不能接受,两权相害取其轻;
2.从KernelSU的release仓库下载设备对应内核的boot.img文件,在设备fastboot模式下,使用fastoot boot boot.img试刷,若开机失败则更换压缩格式重新试刷,找到可以成功开机后的文件后,在fastboot模式下使用fastboot flash boot boot.img正式刷入镜像。成功后跳到第四步。
3.(此步骤针对第二步不起作用的情况)可以参照其他magisk刷入方式,先利用magisk获取root权限,然后使用kernel flasher刷入ak3文件,成功后再还原magisk,这是一种利用magisk曲线救国的方式;
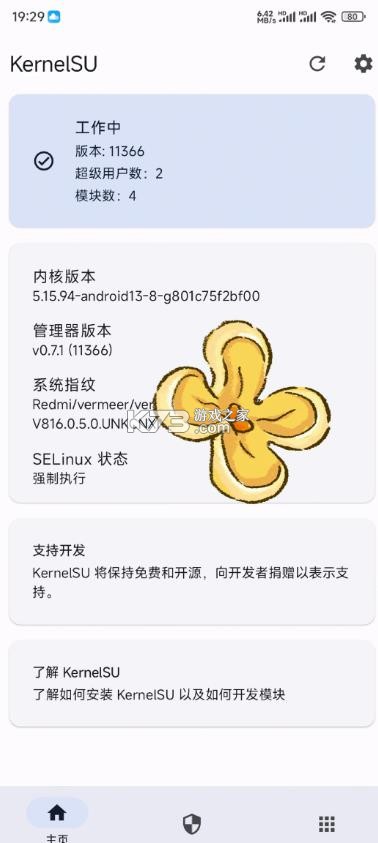
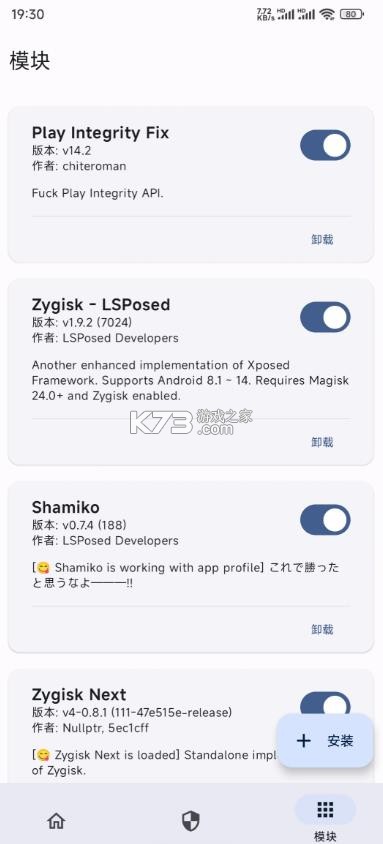
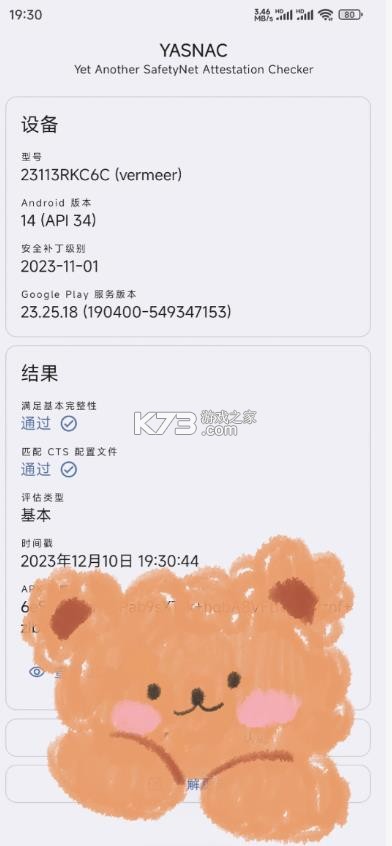
4.这时候KernelSU管理器应该如图一所示,成功获取权限,分别刷入zygisk-next,Shamiko,Lsposed,Play Integrity Fix,步骤和magisk类似。
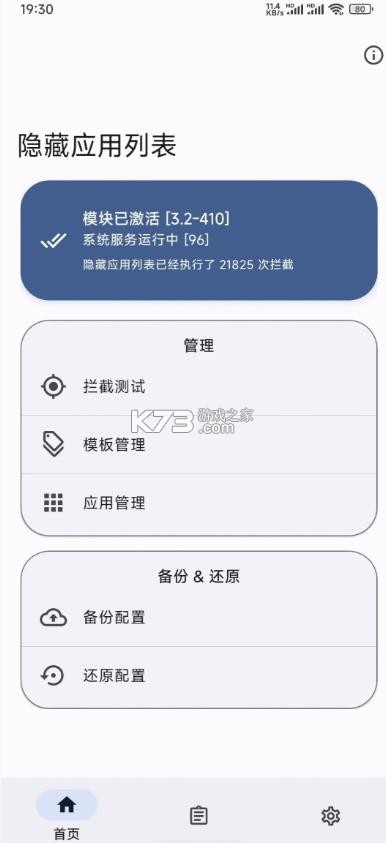
5.安装隐藏应用列表模块,和magisk的方法类似,对银行类APP等隐藏你的所有Xposed模块;
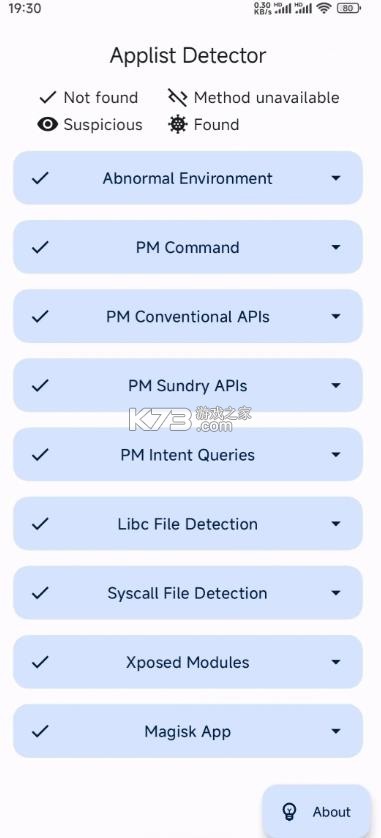
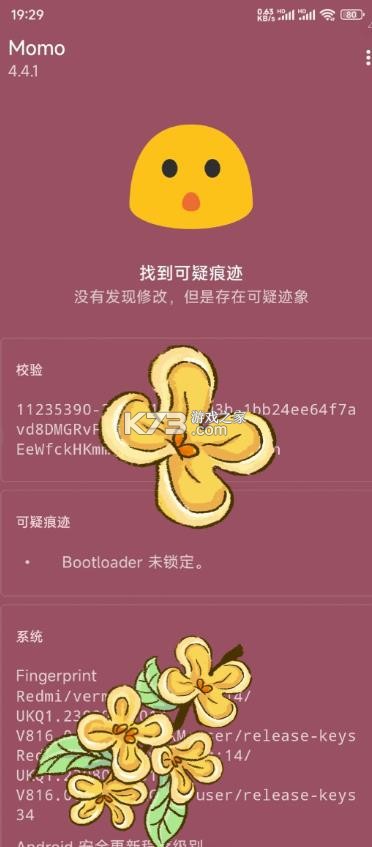
6.可以使用Momo,Applist Detector和YASNAC检测是否完美隐藏。
补充:Bootloader未锁定目前来说几乎没有影响,如果需要隐藏BL锁也有办法,但是由于涉及到persist分区操作,容易导致不可逆的TEE损坏,所以不建议去隐藏BL状态。
《kernelsu面具》是一个为Android设备设计的、基于内核的Root解决方案。它尝试从内核层面解决传统用户空间Root方案(如Magisk)所面临的一些挑战,例如被应用程序检测的风险,以及对更底层系统功能的控制需求。通过一个内核模块和配套的管理器应用程序协同工作,为用户提供Root权限授予、模块管理等功能,并且完全开源。
《kernelsu面具》是一个内核模块。直接在内核中处理su请求和权限管理,利用Linux内核的OverlayFS特性来实现对/system等分区的无修改修改。这种方式理论上能提供更强的隐蔽性,因为检测点从用户空间转移到了更底层的内核空间。
【内核级隐蔽】Root组件直接运行于Linux内核空间,检测难度大,有效规避常规Root检测应用。
【Systemless模块】利用内核OverlayFS实现文件挂载,系统分区保持完整,OTA升级影响更小。
【兼容GKI设备】为搭载GKI内核的设备提供官方通用镜像与LKM注入两种安装方式,适配便捷。
【精细权限管理】支持App Profile功能,可按需为不同应用单独授予或拒绝Root权限,提升安全性。
【活跃社区支持】开源项目,拥有活跃的开发者社区(如Telegram群组),提供持续更新与技术讨论。
【丰富扩展生态】兼容主流Magisk模块,并可通过ZygiskNext等方案获得Zygisk支持,功能可扩展性强。
v3.3.1 最新
文档:将版本引用更新为 3.3.0 由@5ec1cff 在 #3667
重构(内核, ksud, 管理器):将 webview 僵尸进程的卸载切换为白名单模式,允许@aviraxp 在 #3666
修复(actions):通过正确上传发布工件来@5ec1cff 在 #3671
文档,经理:更新印尼语翻译由@Neebe3289 在 #3656
修复(内核):通过@aviraxp 在 #3680
经理:更新中文(繁体汉字,香港)翻译由@tpnonthealps 在 #3685
feat(ksud): 通过实现 SIGSYS 处理程序来@aviraxp 在 #3677
修复(内核, uapi, ksud): 使 fd 包装器能够与应用配置文件配合工作,通过@Dr-TSNG在#3679
构建(依赖): 在/website中将npm组提升至14个更新,由@dependabot[机器人] 在 #3676
构建(依赖): 提升 crates 组,包含 7 次更新,由@dependabot[机器人] 在 #3675
构建(依赖): 在 actions 组中将 actions/setup-java 从 5 升级到 6@dependabot[机器人] 在 #3673
feat:新的匹配检测机制版本由@5ec1cff 在 #3516
feat(resetprop): 支持通过更新长值来更新 ro 属性@5ec1cff 在 #3696
修复(内核):拒绝所有签名块ID,仅接受v2@aviraxp 在 #3700
内核:通过……为非root用户保留execve调用中的能力@u9521 在 #3710
修复(manager):使用 MediaStore 通过@aviraxp在#3707
构建(依赖): 在/manager中将Maven组提升5次更新@dependabot[机器人] 在 #3727
经理:在 ColorPaletteScreenMaterial 中使用 LazyColumn@KOWX712 在 #3730
管理器:支持自定义模块描述折叠行数@HChenX 在 #3703
构建(依赖): 通过迁移依赖项到新仓库来@5ec1cff 在 #3723
修复(内核):在扫描管理器 APK 时,打开文件而不触碰 fsnotify 和 atime@5ec1cff 在 #3733
[修复] syscall_hook_manager 和 arm64 patch_memory 中的杂项构建错误@0ctobot 在 #3738
内核:工具:通过……连接 ksyscall@backslashxx 在 #3742
内核:修复 avtab 迭代宏由@XiaoTong6666 在 #3701
修复(manager):防止因无根权限而引发异常@aviraxp 在 #3741
修复(ksud):在软重启时,在 post-fs-data 之前等待服务死亡@5ec1cff 在 #3744
内核:修复 RCU 保护的 SELinux 策略访问问题,由@XiaoTong6666 在 #3746
修复(manager):通过...取消导出magica接收器@aviraxp 在 #3747
内核:通过 LKM 添加 Android riscv64 支持@yujincheng08 在 #3750
修复(ksud):在软重启时使用 waitsys 等待@5ec1cff 在 #3754
重构(ksud):通过更新 waitsys 和重构逻辑来@5ec1cff 在 #3755
feat(ksud): 为启动阶段脚本添加超时功能@5ec1cff 在 #3797
由……制定的Sepolicy@aviraxp 在 #3799
修复(内核):避免重复触发服务阶段@aviraxp 在 #3800
ksud:扫描 APK 评论,直到达到 ZIP 长度限制@fhgffy 在 #3802
ksud:跳过仅配置补丁的 KMI 检测,通过@fhgffy 在 #3803
管理员:不要在越狱模式下提供内核安装@chisewaguri在#3801
构建(依赖): 在1个目录中对npm组进行19次更新@dependabot[机器人] 在 #3867
内核:throne_tracker:通过避免在 iterate_dir 上发生死锁@backslashxx 在 #3865
重构(内核): 通过...固定管理器包名@5ec1cff 在 #3868
修复(内核):通过@5ec1cff 在 #3873
apk_sign: 从 apk 目录路径获取包: 移动到 strrchr by@backslashxx 在 #3874
修复(内核): pkg_observer: 将 track_throne 延迟到 task_work 执行,通过@yujincheng08 在 #3871
修复(内核):修复 selinux 隐藏时间侧信道检测@5ec1cff 在 #3877
feat:通过 ksu_config 支持强制设置功能值(包括 boot-patch-v2)@Ylarod 在 #3878
feat(manager): 将模块仓库切换至 KernelSU 模块 API,由@Ylarod 在 #3880
功能:通过原生的 module_blacklist 在启动时阻止内核模块由@Ylarod 在 #3881
feat:添加 shell_su_adb_only 功能,通过以下方式将 shell root 限制为 adb 会话@Ylarod 在 #3882
修复(manager):要求明确选择加入以阻止内核模块由@Ylarod 在 #3883
构建(依赖): 在1个目录中跨越36次更新提升crates组@depen
v3.3.0
经理:重构意图处理并引入 URL 模式由@u9521 在 #3541
构建(依赖): 在1个目录中,通过6次更新提升actions组@dependabot[机器人] 在 #3536
构建(依赖): 在1个目录中,通过14次更新提升Maven组@dependabot[机器人] 在 #3537
构建(依赖): 在1个目录中对npm组进行26次更新@dependabot[机器人] 在 #3544
ksud:更新 resetprop,通过……改进 prop 区域重建@5ec1cff 在 #3545
构建(依赖): 在1个目录中对crates组进行34次更新@dependabot[机器人] 在 #3546
ksud:暴露模块环境变量,文档:initrc注入与救援指南由@u9521 在 #3522
经理:代码清理和错误修复由@u9521 在 #3552
ksud: boot-patch: 仅在 ota 时使用 boot 中的 kmi@5ec1cff 在 #3557
构建:允许在构建时自定义包名和应用名@5ec1cff 在 #3560
ksud,管理器:在通过文件打补丁时支持备份库存图片
这里有着各式各样的手机工具,帮助用户更好的管理自己的手游,每一款软件的功能都不一样,有支持清理垃圾、节省电量、加速手机的软件,感兴趣的小伙伴快来下载看看吧!
 下载
kernelsu面具 13.01 MB | 最新版下载
 下载
Earth元地球 87.77 MB | app下载
 下载
mihon 64.94 MB | 官方最新版
 下载
c++编译器 62.77 MB | 软件
 下载
流光下载 38.01 MB | 安卓版
 下载
Mpay 144.74 MB | 澳门钱包app下载
 下载
Ventoy 74.89 MB | 安卓版下载
 下载
zhang3tool 1.92 MB | 官方正版下载免费
精选了一些手机实用工具app推荐,它们集多种常用工具于一体,旨在提升用户的手机使用体验,既便于操作,又能节省存储空间与时间,快来下载体验吧!
下载
kernelsu面具 13.01 MB | 最新版下载
下载
Earth元地球 87.77 MB | app下载
 下载
lspatch 12.59 MB | 框架模块最新版本
下载
mihon 64.94 MB | 官方最新版
 下载
养老金计算器 31.12 MB | app下载
 下载
Local 35.6 MB | 下载安卓app
 下载
心悦俱乐部 122.15 MB | 官方app下载
下载
流光下载 38.01 MB | 安卓版
手机系统工具可以对系统内部进行深度清洁和故障排除的软件,旨在消除运行中累积的冗余数据和潜在问题。这些软件能够执行诸如木马查杀、插件清理、漏洞修复等核心任务,以确保系统的安全无虞。还有手机体检功能,对手机进行全面检查,识别并处理潜在问题。
下载
kernelsu面具 13.01 MB | 最新版下载
下载
lspatch 12.59 MB | 框架模块最新版本
下载
流光下载 38.01 MB | 安卓版
 下载
PS5 Y2JB Autoloader 1.23 GB | 最新版下载
 下载
PS5插件管理器PS5 Payload Manager 992 KB | 下载安装
下载
Ventoy 74.89 MB | 安卓版下载
 下载
PS5 Payload SDK 8.41 MB | 下载最新版
下载
zhang3tool 1.92 MB | 官方正版下载免费
 鸿蒙4.0申请入口
?鸿蒙4.0怎么申请?目前华为的鸿蒙4.0正在火热的内测中,有很多的小伙伴们都想在自己的手机上体验华为最新的鸿蒙系统,那么如何才能申请到测试资格呢,这里为用户们带来详细的攻略介绍。
发布日期:2023-08-23 14:36:55我要评论 查看全部评论 (1)>>
 植物大战僵尸2
 qooapp
 植物大战僵尸2
 植物大战僵尸2
 植物大战僵尸2
k73玩家2026-07-24 22:58:41评论 (3) (0) 回复